⚠️ Alerte du 21 octobre 2026 : deux failles critiques de PHP sont exploitées. Aucune mise à jour de WordPress ne les corrige : tout se joue sur la version de PHP de votre serveur.
Le 21 octobre 2026, deux failles critiques ont été corrigées dans PHP, le langage qui fait tourner WordPress. Surnommées PHP2Shell, elles ne se règlent ni depuis votre tableau de bord ni avec une extension. Elles se règlent chez votre hébergeur, et c’est lui qu’il faut interroger.
Cet article est volontairement pratique : les questions précises à poser à votre hébergeur, la priorité à donner selon votre type de site, et les signes qui doivent vous inquiéter. Si votre PHP est ancien, notre article sur la mise à jour de PHP sur WordPress complète les précautions de base.
💡 L'essentiel à retenir
- Les deux failles visent PHP, le moteur du serveur, pas WordPress : aucune mise à jour de WordPress ne les corrige.
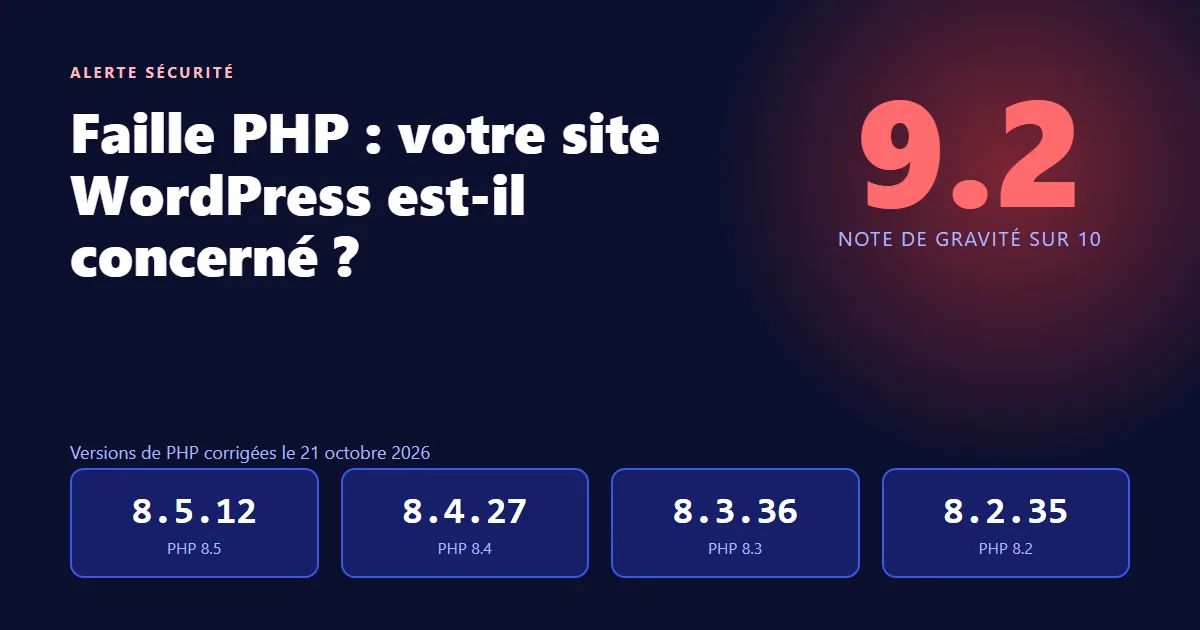
- Elles sont notées 9.2 sur 10 et peuvent permettre d’exécuter du code sur le serveur sans être connecté.
- La correction passe par une version de PHP à jour : 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 (ou le correctif de l’hébergeur).
- Premier réflexe : poser trois questions à votre hébergeur et lui demander une réponse écrite.
- Évitez les « plugins correctifs » et les bouts de code trouvés au hasard : seule la mise à jour de PHP règle le problème.
- Un doute sur une intrusion ? Sauvegardez, ne supprimez rien et faites vérifier le site.
Sommaire
Ce que la faille PHP2Shell change pour vous
Un visiteur inconnu peut cibler le serveur sans mot de passe, et ni WordPress ni vos extensions ne sont en cause.
Les deux failles (CVE-2026-109618 et CVE-2026-109619) sont notées 9.2 sur 10. Elles touchent la gestion de la mémoire de PHP et peuvent permettre d’exécuter du code à distance. Les détails ont circulé avant la publication officielle, et des tentatives d’attaque ont été observées dès le 21 octobre, selon l’analyse de Patchstack.
L’équipe WordPress l’a confirmé dans son communiqué officiel : aucune mise à jour de WordPress n’est requise ni prévue, car le défaut n’est pas propre à WordPress. Ce qui compte, c’est la version de PHP installée sur le serveur.
Les trois questions à poser à son hébergeur
Une réponse écrite de l’hébergeur vaut mieux que le numéro de version affiché dans WordPress.
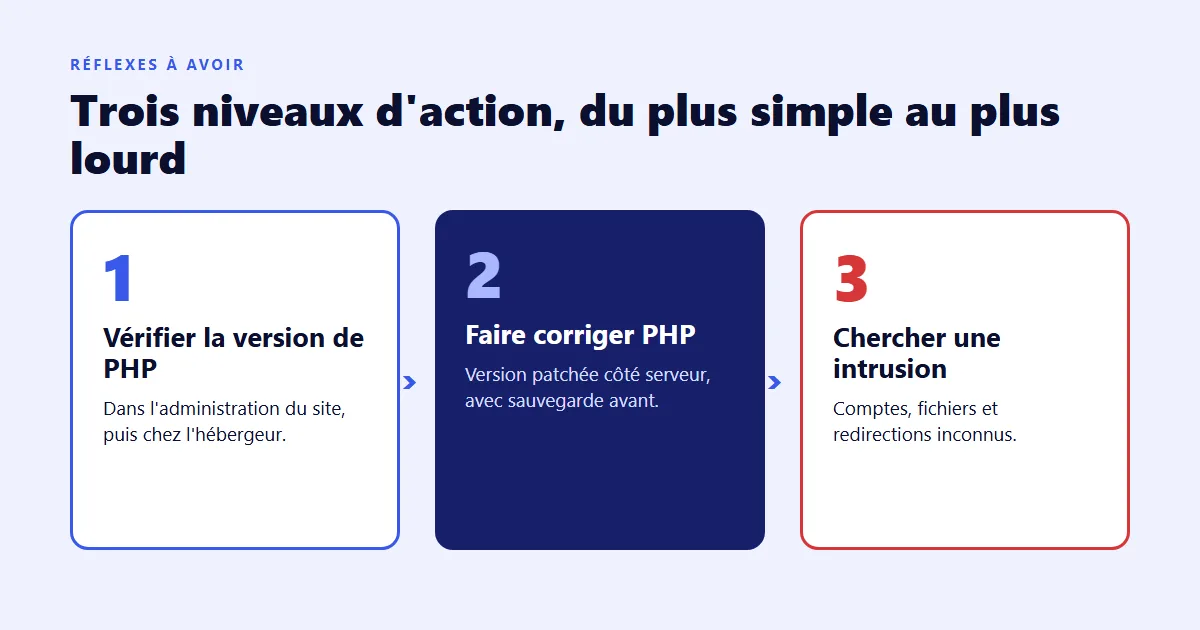
Vous lisez votre version dans Outils > Santé du site > Informations > Serveur. Mais certains hébergeurs corrigent PHP sans changer ce numéro : une version « ancienne » peut être protégée, une version « récente » peut ne pas l’être encore. D’où ces trois questions, à envoyer par courriel ou par le chat du support :
- « Le correctif PHP du 21 octobre 2026 est-il appliqué à mon offre ? » Demandez la date et la version exacte.
- « Les processus PHP ont-ils été redémarrés ? » Tant qu’ils ne l’ont pas été, l’ancien code peut rester actif.
- « Quelles protections de filtrage sont en place ? » Certains hébergeurs et services comme Cloudflare ont posé des règles provisoires. Elles freinent les premières attaques connues, sans remplacer la mise à jour.
1. Les versions à connaître
Les versions corrigées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. PHP 8.2 ne reçoit des correctifs de sécurité que jusqu’au 31 décembre 2026, PHP 8.3 jusqu’au 31 décembre 2027. Avant 8.2, l’équipe de PHP ne publie plus de correctifs : seul un hébergeur peut en proposer un, sinon il faut changer de version.
Votre situation, votre priorité
Plus votre site rapporte de clients, plus la vérification doit se faire aujourd’hui.
| Votre site | Priorité | Premier réflexe |
|---|---|---|
| Boutique WooCommerce | Immédiate | Question à l’hébergeur, sauvegarde, test du paiement après correction. |
| Site avec prise de rendez-vous ou devis | Immédiate | Même démarche, puis test des formulaires. |
| Site vitrine | Dans la semaine | Question à l’hébergeur et lecture de la version de PHP. |
| Site sur PHP 8.1 ou avant | Immédiate | Correctif de l’hébergeur ou passage à une version suivie. |
1. Ce qu’il ne faut pas faire
Évitez les « plugins correctifs » et les bouts de code copiés d’un forum : ils ne sont pas vérifiés et peuvent casser le site sans le protéger. Pour un site qui ne peut vraiment pas être corrigé le jour même, une mise en maintenance provisoire est préférable à un site exposé, comme le conseillent plusieurs agences de cybersécurité.
2. Un point sur UpdraftCentral
Si vous pilotez vos sauvegardes avec UpdraftCentral, supprimez les clés d’accès qui ne servent plus. Patchstack a signalé des attaquants qui s’en servaient pour installer des portes dérobées sur des sites reliés.
Faites vérifier votre version de PHP par un expert
Intervention de maintenance en urgence : contrôle de la version, sauvegarde, mise à jour de PHP, puis test du site.
Sécuriser son site : les pistes à suivre
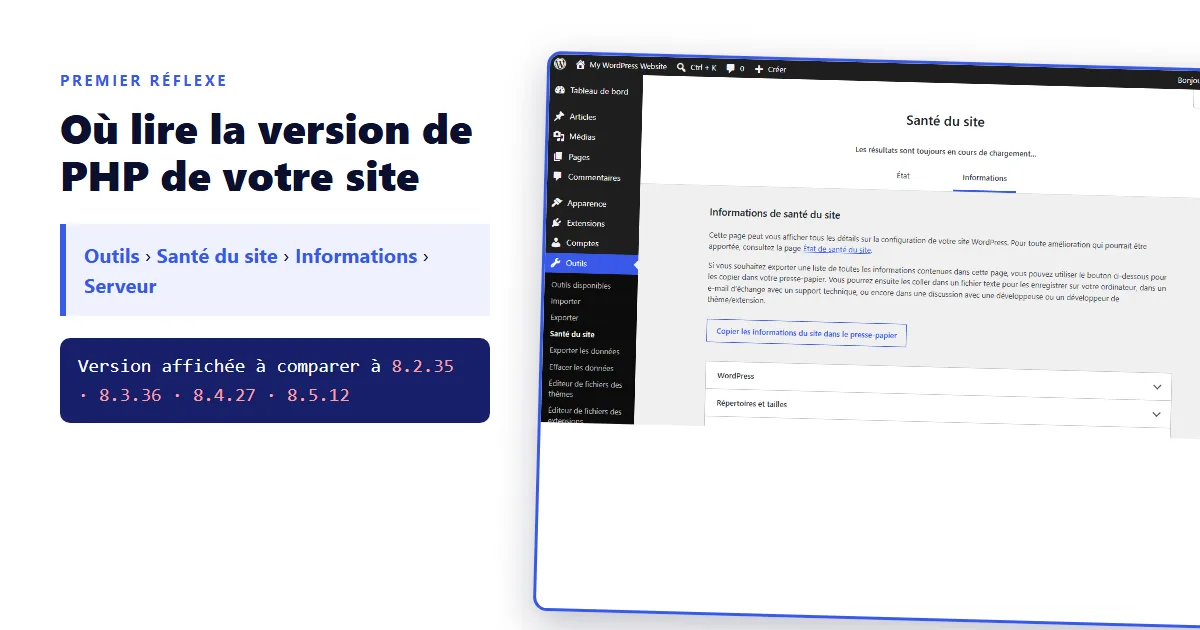
La seule vraie solution est de faire passer PHP à une version corrigée, avec une sauvegarde faite avant.
- Sauvegardez d’abord : fichiers et base de données, avec une copie hors du serveur.
- Faites appliquer le correctif par l’hébergeur, ou passez à une version suivie si votre PHP est ancien.
- Vérifiez la compatibilité du thème et des extensions avant de changer de version : une extension abandonnée peut provoquer une erreur après coup.
- Contrôlez le site ensuite : pages, formulaires, connexion, et le parcours de commande sur une boutique.
Comment repérer un site déjà touché
Un site compromis donne rarement l’alerte : ce sont ses petits comportements anormaux qui le trahissent.
- un compte administrateur que vous n’avez jamais créé ;
- des fichiers récents ou inconnus dans le dossier du site, surtout dans les extensions ou les envois de fichiers ;
- des redirections vers d’autres sites, ou des pages en langue étrangère dans Google ;
- un site soudain lent, ou des courriels de spam envoyés depuis votre domaine ;
- un message de votre hébergeur signalant une activité suspecte.
Si l’un de ces signes apparaît, ne supprimez rien vous-même : vous risqueriez d’effacer les traces utiles. Sauvegardez l’état actuel et faites analyser le site. Pour une boutique, changez aussi les mots de passe et les clés d’accès : la mémoire du serveur peut contenir des identifiants.
Quand faire appel à un professionnel
Dès que vous ne maîtrisez pas la version de PHP, la sauvegarde ou la vérification après coup.
Face à la faille PHP2Shell, beaucoup de propriétaires de site n’ont pas accès au serveur, ou pas de sauvegarde récente. Notre service de dépannage traite la remise en état, nos offres de sécurité WordPress installent une surveillance, et la maintenance de WordPress suit versions, extensions et sauvegardes dans la durée.
WordPress Webmaster est basé près de Vendôme et accompagne les TPE, artisans et commerçants.
Questions fréquentes
Dois-je mettre à jour WordPress ?
Cela ne corrigera pas cette faille : aucune mise à jour de WordPress n’est requise ni prévue. Tout se joue sur la version de PHP du serveur.
Mon hébergeur s'en occupe-t-il à ma place ?
Parfois : beaucoup déploient le correctif et des règles de filtrage, mais pas tous au même rythme. Posez-lui les trois questions de l’article.
Quelle version de PHP choisir ?
Une version encore suivie : PHP 8.3, 8.4 ou 8.5. PHP 8.2 n’est suivi que jusqu’au 31 décembre 2026.
Mon site a-t-il forcément été piraté ?
Non. Une faille critique ouvre une possibilité d’attaque, elle ne prouve rien. Des tentatives ont été signalées dès le 21 octobre : une vérification rapide lève le doute.
Un plugin de sécurité suffit-il ?
Non : une extension tourne dans PHP, et la faille est dans PHP. Un filtrage en amont peut freiner des attaques, mais seule la mise à jour règle la cause.
Traitez le sujet dans la journée
La faille PHP2Shell ne demande pas de céder à la panique, mais de ne pas laisser traîner : poser les trois questions, obtenir la réponse, corriger, puis contrôler. Si vous préférez ne pas y toucher seul, nous nous en chargeons.
→ Besoin d’un état des lieux ou d’une correction rapide ? Demandez une intervention express à 69 € : nous vérifions votre version de PHP, la sauvegarde et l’état du site, puis nous vous disons quoi faire.
Un problème sur votre site WordPress ou WooCommerce ? Nous répondons dans la journée, 7 jours sur 7.
Demander un devis gratuit →